<img height="1" width="1" style="display:none;" alt="" src="https://px.ads.linkedin.com/collect/?pid=2740041&amp;fmt=gif">

Anwendungsbereiche

Alle Anwendungsbereiche

    KI & Integrationen

    Sicherheit & Betrieb

    KI-Compliance

      Veranstaltungen & Lernen

      Webinare

      Hybride Masterclass

        Kundenerfahrungen

        Anwenderberichte

          Auf dem Laufenden bleiben

          Newsletter

            Erfahren Sie mehr

            Über Can Do

            Partner

            Karriere

                  Vertrauenswürdige KI mit Can Do 

                  Can Do verbindet deshalb leistungsfähige KI mit Datenschutz, Informationssicherheit, Transparenz und klarer menschlicher Entscheidungshoheit. Unsere Architektur und Entwicklungsprinzipien orientieren sich an den regulatorischen Anforderungen des EU AI Acts und schaffen gleichzeitig die Grundlage für eine sichere und kontrollierbare Nutzung von KI im Unternehmen.

                  AI Act Readiness ist für uns deshalb kein einzelnes Feature, sondern Teil einer umfassenden AI Governance.

                    Setzen Sie KI sicher ein – mit voller Kontrolle und ohne Compliance-Risiken. 

                  Jetzt Demo buchen   Kurze Einführung in Can Do

                  Can Do Ressourcen- und Projektmanagement Software


                  KI im Projektmanagement braucht mehr als gute Algorithmen

                  Künstliche Intelligenz eröffnet im Projekt- und Ressourcenmanagement völlig neue Möglichkeiten. Sie kann Risiken frühzeitig erkennen, Ressourcenengpässe prognostizieren, Alternativen vorschlagen und Projektverantwortliche bei komplexen Entscheidungen unterstützen.

                  Mit diesen Möglichkeiten wächst jedoch auch die Verantwortung. Unternehmen müssen wissen, wie KI zu ihren Ergebnissen kommt, welche Daten sie verarbeitet, wer darauf zugreifen kann und wie sich der Einsatz kontrollieren lässt.

                  AI ACT READINESS

                  Was bedeutet AI Act Readiness bei Can Do?  
                  Can Do AI Act Readiness

                  Der EU AI Act schafft erstmals einen umfassenden europäischen Rechtsrahmen für den Einsatz künstlicher Intelligenz. Dabei verfolgt er einen risikobasierten Ansatz: Je höher die möglichen Auswirkungen eines KI-Systems auf Menschen und Unternehmen sind, desto höher sind die Anforderungen an Transparenz, Kontrolle, Dokumentation und Risikomanagement.

                  Can Do berücksichtigt diese Anforderungen bereits bei der Entwicklung und beim Betrieb seiner KI-gestützten Funktionen.

                  AI Act Readiness bedeutet für uns:

                  • KI unterstützt Menschen – sie ersetzt nicht ihre Entscheidungshoheit.
                  • KI-Modelle und Kundendaten bleiben innerhalb der jeweiligen Systemumgebung.
                  • Kundendaten werden nicht an öffentliche oder fremde KI-Dienste zur Analyse übergeben und können auch nicht von Can Do eingesehen werden.
                  • Zugriffe auf Informationen werden über Rollen und Berechtigungen innerhalb des Can Do Systems gesteuert. Dafür greifen bereits die heutigen Einstellungen bei unseren Kunden.
                  • Änderungen und Aktionen bleiben nachvollziehbar.
                  • Datenschutz und Informationssicherheit sind integraler Bestandteil der Systemarchitektur.
                  • KI-Funktionen werden kontrolliert und verantwortungsvoll in bestehende Projekt- und Ressourcenmanagementprozesse integriert.

                  Wichtig: „AI Act Ready“ bezeichnet die Ausrichtung von Can Do auf die für die Software relevanten Anforderungen und Prinzipien des EU AI Acts. Es handelt sich nicht um eine offizielle Zertifizierung oder ein Gütesiegel der Europäischen Union. Welche konkreten Pflichten für ein Unternehmen gelten, hängt auch vom jeweiligen Einsatzszenario der KI ab.
                  VERTRAUENSWÜRDIGE KI

                  Unsere Prinzipien für vertrauenswürdige KI

                  1. Human Oversight & Entscheidungshoheit

                  Can Do versteht KI als Unterstützung für bessere Entscheidungen – nicht als Ersatz für menschliche Verantwortung.

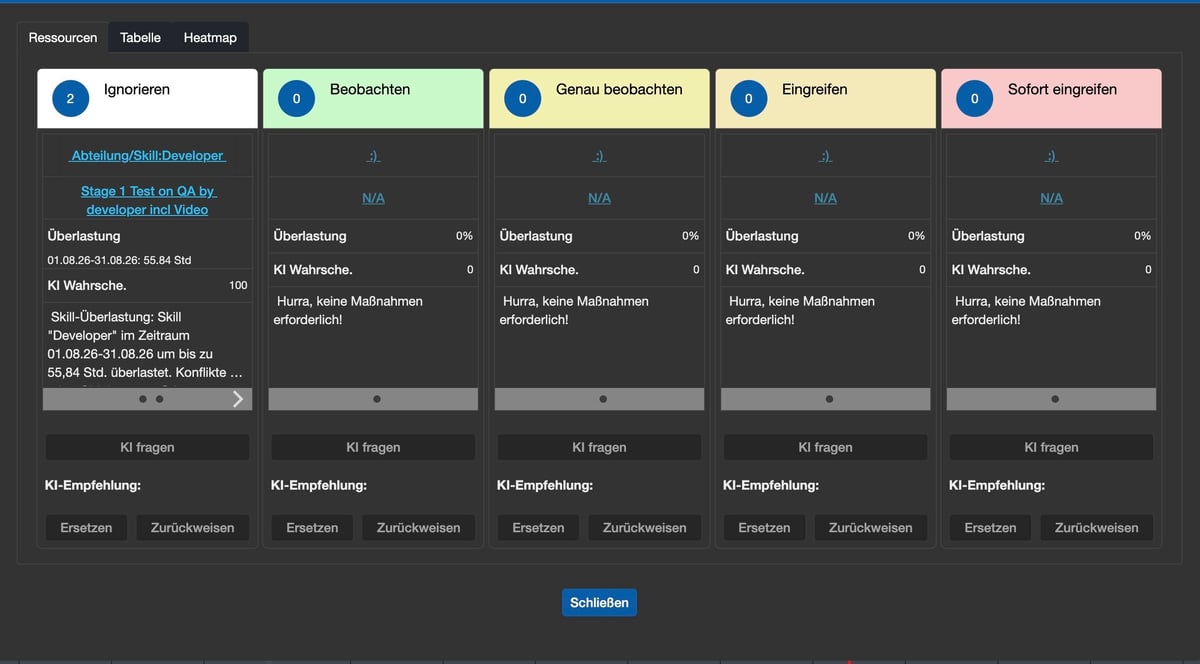
                  Die KI analysiert beispielsweise Projektsituationen, erkennt Risiken und Ressourcenengpässe oder schlägt geeignete Alternativen vor. Die Entscheidung darüber, welche Maßnahmen tatsächlich umgesetzt werden, bleibt beim Anwender.

                  Damit verbindet Can Do die Leistungsfähigkeit automatisierter Analysen mit einem zentralen Governance-Prinzip:

                  Die KI berät. Der Mensch entscheidet.

                  2. Transparenz und Nachvollziehbarkeit

                  Vertrauen in KI entsteht nicht dadurch, dass ein Algorithmus möglichst viele Entscheidungen übernimmt. Entscheidend ist, dass Anwender die Ergebnisse sinnvoll einordnen, kontrollieren und nachvollziehen können.

                  Can Do zeigt deshalb nicht nur Risiken und Handlungsempfehlungen auf, sondern stellt die zugrunde liegende Projektsituation in den Kontext der Planung. Projektverantwortliche können erkennen, wo Handlungsbedarf besteht und auf dieser Grundlage selbst entscheiden.

                  Das schafft eine wichtige Voraussetzung für einen verantwortungsvollen KI-Einsatz: Automatisierung ohne Kontrollverlust.

                  3. Kundendaten bleiben Kundendaten 

                  Die KI-Architektur von Can Do unterscheidet sich grundlegend von vielen global betriebenen KI-Diensten.

                  Alle Lernprozesse finden innerhalb der jeweiligen Kundeninstanz statt. Das neuronale Netz lernt ausschließlich aus dem Verhalten der Anwender des jeweiligen Unternehmens. Gelernte Muster werden weder zentral zusammengeführt noch zwischen verschiedenen Can Do-Instanzen ausgetauscht.

                  Auch Can Do selbst greift grundsätzlich nicht auf die Kundendaten oder die daraus entstehenden Lernmodelle zu.

                  Keine zentrale Sammlung. Kein unternehmensübergreifendes Training. Keine Weitergabe an öffentliche KI-Systeme.

                  So bleibt das Wissen eines Unternehmens dort, wo es hingehört: im eigenen System.

                  4. Datenschutz by Design

                  KI benötigt Daten. Umso wichtiger ist es, Datenschutz nicht nachträglich hinzuzufügen, sondern bereits in Architektur und Betrieb zu berücksichtigen.

                  Can Do ist 100 % DSGVO-konform und bietet Unternehmen verschiedene Betriebsmodelle.

                  In der SaaS-Variante erfolgt der Betrieb über Amazon Web Services (AWS) mit Serverstandort Frankfurt am Main bzw. in der Region, die der Kunde wünscht. Redundante Systeme werden ebenfalls innerhalb der europäischen AWS-Region betrieben.

                  Alternativ kann Can Do On Premises im eigenen Rechenzentrum beziehungsweise in einer Private Cloud betrieben werden.

                  Damit können Unternehmen das Betriebsmodell entsprechend ihrer eigenen Datenschutz-, Sicherheits- und Governance-Anforderungen wählen.

                   5. Rollenbasierte Zugriffskontrolle 

                  Nicht jeder Anwender benötigt Zugriff auf dieselben Informationen.

                  Can Do verfügt deshalb über eine technische und inhaltliche Zugriffskontrolle. Rollen und Berechtigungen bestimmen, auf welche Daten Nutzer zugreifen können.

                  Dieses Prinzip gilt auch für KI-gestützte Funktionen: Anwender erhalten nur Informationen, für die sie innerhalb des Systems die entsprechenden Zugriffsrechte besitzen.

                  Damit werden bestehende Berechtigungskonzepte nicht durch KI ausgehebelt, sondern auch bei KI-gestützten Analysen berücksichtigt.

                  6. Revisionssicherheit und Auditierbarkeit 

                  Governance setzt voraus, dass Entscheidungen und Veränderungen nachvollziehbar bleiben.

                  Can Do dokumentiert Änderungen und Aktionen innerhalb des Systems lückenlos und revisionssicher. Daten und Bearbeitungsschritte können zurückverfolgt werden und schaffen damit eine belastbare Grundlage für interne Kontrollen, Audits und Compliance-Anforderungen.

                  Gerade in regulierten Branchen und komplexen Projektorganisationen ist diese Nachvollziehbarkeit ein entscheidender Bestandteil verantwortungsvoller digitaler Prozesse.

                  INFORMATIONSSICHERHEIT

                  Geprüfte Informationssicherheit mit TISAX®

                  TISAX – auditierte Informationssicherheit bei Can Do

                  TISAX®-auditierte Informationssicherheit 

                  Can Do ist erfolgreich nach TISAX® (Trusted Information Security Assessment Exchange) auditiert.

                  TISAX zählt insbesondere in der Automobilindustrie und deren Lieferketten zu den etablierten Prüfmechanismen für Informationssicherheit und basiert auf hohen Anforderungen an den Umgang mit schützenswerten Unternehmensinformationen.

                  Das Audit unterstreicht, dass Informationssicherheit bei Can Do nicht nur ein Produktmerkmal, sondern Bestandteil eines strukturierten Information Security Management Systems ist.

                  Aktuelle TISAX® Scope-ID: S0LH92

                  CLOUD & HOSTING

                  Sichere Cloud-Infrastruktur in Deutschland  

                  Powered by Amazon Web Services

                  Für die SaaS-Version setzt Can Do auf AWS.

                  Die Verarbeitung der Anwendungs- und Benutzerdaten erfolgt im AWS-Rechenzentrum in Frankfurt am Main (EU Central). Redundanzsysteme werden innerhalb der Region EU Central betrieben.

                  AWS arbeitet zudem nach umfangreichen internationalen Sicherheits- und Compliance-Standards. Für Unternehmen mit besonders hohen Anforderungen besteht zusätzlich die Möglichkeit, Can Do On Premises beziehungsweise innerhalb einer eigenen Private-Cloud-Infrastruktur zu betreiben.

                  AI GOVERNANCE

                  AI Governance statt Black Box  

                  Can Do AI Risk

                  Unternehmen benötigen für den professionellen Einsatz künstlicher Intelligenz mehr als ein leistungsfähiges Modell.

                  Entscheidend ist das Zusammenspiel aus:

                  KI-Technologie mit

                  • menschlicher Entscheidungshoheit
                  • Datenschutz
                  • Informationssicherheit
                  • Zugriffskontrolle
                  • Nachvollziehbarkeit
                  • Governance

                  Genau darauf ist die KI-Architektur von Can Do ausgerichtet.

                  Can Do unterstützt Projektverantwortliche dabei, bessere Entscheidungen zu treffen, ohne sensible Unternehmensdaten unkontrolliert an externe KI-Dienste weiterzugeben oder Entscheidungsprozesse vollständig an Algorithmen auszulagern.

                  CAN DO KI 

                  Die Can Do KI: Lernen innerhalb des Unternehmens 

                  Can Do setzt unterschiedliche KI- und Machine-Learning-Verfahren ein. Dazu gehört unter anderem ein lernfähiges Modell auf Basis von Inverse Reinforcement Learning (IRL).

                  Das Besondere daran: Die KI lernt aus dem tatsächlichen Verhalten der Anwender.

                  Wenn beispielsweise bei einem Ressourcenengpass verschiedene Alternativen zur Verfügung stehen, kann das System aus den Entscheidungen der Nutzer lernen und seine zukünftigen Vorschläge an die Arbeitsweise des jeweiligen Unternehmens anpassen.

                  Dabei bleiben die Lernmodelle kundenspezifisch und voneinander isoliert.

                  Was die KI bei Unternehmen A lernt, wird nicht auf Unternehmen B übertragen.

                  So entsteht mit der Zeit eine KI, die die individuellen Planungs- und Entscheidungsprozesse des Unternehmens besser versteht – ohne dafür Unternehmensdaten in einem zentralen KI-Modell zusammenzuführen.

                  SICHERHEIT & COMPLIANCE

                  AI Act, DSGVO und TISAX® zusammengedacht  

                  Can Do – Software Made in Germany

                  Vertrauenswürdige KI lässt sich nicht auf eine einzelne Regulierung reduzieren.

                  EU AI Act

                  Rahmen für einen sicheren, transparenten und verantwortungsvollen Einsatz künstlicher Intelligenz.

                  DSGVO

                  Schutz personenbezogener Daten und klare Regeln für deren Verarbeitung.

                  TISAX®

                  Auditierter Rahmen für hohe Anforderungen an Informations- und Datensicherheit.

                  Can Do AI Governance

                  Technische und organisatorische Prinzipien für kontrollierbare, nachvollziehbare und sichere KI im Projekt- und Ressourcenmanagement.

                  Das Ergebnis: KI-Innovation und Compliance werden nicht als Gegensätze betrachtet, sondern gemeinsam gedacht.

                  BRANCHENSPEZIFISCHE ANFORDERUNGEN

                  Besonders relevant für regulierte Unternehmen  

                  Die Anforderungen an KI, Datenschutz und Informationssicherheit unterscheiden sich je nach Branche und Anwendung.

                  Besonders relevant sind kontrollierbare KI-Systeme beispielsweise für:

                  Automotive & Maschinenbau
                  Schutz sensibler Entwicklungs-, Projekt- und Ressourcendaten sowie hohe Anforderungen entlang komplexer Lieferketten.

                  Pharma, Biotech & Life Sciences
                  Hohe Anforderungen an Governance, Dokumentation, Nachvollziehbarkeit und kontrollierte Prozesse.

                  Chemie & Prozessindustrie
                  Komplexe Projektlandschaften treffen auf hohe Sicherheits-, Compliance- und Dokumentationsanforderungen.

                  IT & Softwareentwicklung
                  KI-gestützte Ressourcen- und Projektplanung bei gleichzeitigem Schutz von Mitarbeiter-, Projekt- und Unternehmensdaten.

                  KI nutzen, ohne die Kontrolle abzugeben  

                  Unternehmen sollten sich beim Einsatz von KI nicht nur fragen: „Was kann die KI?“, sondern auch:

                  Wo befinden sich unsere Daten?
                  Wer kann darauf zugreifen?
                  Womit wird die KI trainiert?
                  Werden Daten an externe KI-Anbieter übertragen?
                  Können Ergebnisse nachvollzogen werden?
                  Wer trifft am Ende die Entscheidung?
                  Welche Governance- und Sicherheitsmechanismen existieren? 

                  Can Do hat diese Fragen von Beginn an in die Architektur seiner KI einbezogen. So entsteht eine Form von künstlicher Intelligenz, die nicht nur leistungsfähig ist, sondern sich auch in anspruchsvollen Unternehmensumgebungen kontrolliert einsetzen lässt.

                  Vertrauenswürdige KI im Projektmanagement live erleben 

                  Sie möchten wissen, wie Can Do KI für Ressourcenplanung, Risikoanalyse und Projektsteuerung einsetzt – und wie Datenschutz, Informationssicherheit und Governance dabei berücksichtigt werden?

                  In einer persönlichen Demo zeigen wir Ihnen die KI-Funktionen von Can Do und beantworten auch die Fragen Ihrer IT-, Datenschutz-, Compliance- oder Informationssicherheitsverantwortlichen.

                  Jetzt Demo buchen   Kurze Einführung in Can Do

                  Häufige Fragen zu AI Act Readiness, KI und Compliance 

                  Ist Can Do nach dem EU AI Act zertifiziert?

                  Nein. Eine allgemeine offizielle Zertifizierung beziehungsweise ein EU-Gütesiegel „AI Act Ready“ existiert in dieser Form nicht. Mit „AI Act Readiness“ beschreibt Can Do die Ausrichtung seiner KI-Architektur, Entwicklungsprinzipien und Governance an den für die Software relevanten Anforderungen und Grundsätzen des EU AI Acts.

                  Welche regulatorischen Anforderungen im konkreten Einsatz gelten, hängt unter anderem vom jeweiligen Anwendungsfall und der Rolle des Unternehmens nach dem AI Act ab.

                  Werden unsere Daten an ChatGPT oder andere externe KI-Dienste übertragen?

                   Nein. Die KI-Modelle von Can Do befinden sich innerhalb der jeweiligen Can Do-Systemumgebung und kommunizieren für ihre Analysen nicht mit fremden KI-Systemen wie ChatGPT oder AWS Q. Kundendaten verlassen dafür nicht den geschützten Datenraum. 

                  Lernt die Can Do KI aus den Daten anderer Unternehmen?

                   Nein. Das Lernen erfolgt innerhalb der jeweiligen Kundeninstanz. Lernmodelle und gelernte Muster werden nicht zwischen Unternehmen ausgetauscht. 

                  Trifft die KI selbstständig Entscheidungen über Mitarbeiter oder Projekte?

                   Die KI von Can Do unterstützt Anwender mit Analysen, Warnungen und Handlungsempfehlungen. Die Entscheidungshoheit verbleibt beim Menschen. 

                  Wo werden die Daten der Cloud-Version gespeichert?

                   Die SaaS-Version von Can Do wird über AWS mit Serverstandort Frankfurt am Main betrieben. Alternativ ist ein Betrieb On Premises beziehungsweise innerhalb einer eigenen Private Cloud möglich. 

                  Ist Can Do DSGVO-konform?

                   Ja. Can Do ist vollständig DSGVO-konform und berücksichtigt die relevanten Datenschutzanforderungen bei Verarbeitung und Speicherung von Daten. 

                  Ist Can Do TISAX® auditiert?

                  Ja. Die Can Do GmbH ist erfolgreich nach TISAX® auditiert. Die aktuell gültige Scope-ID lautet S0LH92. 

                  Ist Can Do revisionssicher?

                  Ja. Änderungen und Aktionen werden innerhalb des Systems dokumentiert und Bearbeitungsschritte nachvollziehbar gespeichert. Dies unterstützt Unternehmen bei internen Kontroll-, Audit- und Compliance-Anforderungen. 

                  WISSEN & PRAXIS

                  Weiterführende Beiträge

                  BLOGARTIKEL

                  Demand Management: Projekte richtig bewerten und priorisieren

                  Welche Projekte sollte Ihr Unternehmen als Nächstes starten – und welche besser noch nicht?

                  3. November 2026 · Redaktion

                  Artikel lesen

                  BLOGARTIKEL

                  KI im Projektmanagement: 7 Compliance-Risiken und wie Unternehmen sie vermeiden

                  Künstliche Intelligenz macht Projektmanagement effizienter, bringt aber neue Compliance-Risiken mit sich.

                  21. Oktober 2026 · Redaktion

                  Artikel lesen

                  BLOGARTIKEL

                  KI macht ERP unsichtbarer: Warum Simulation wichtiger wird

                  Künstliche Intelligenz verändert Unternehmenssoftware grundlegend.

                  12. Oktober 2026 · Thomas Schlereth

                  Artikel lesen