KI im Projektmanagement: 7 Compliance-Risiken und wie Unternehmen sie vermeiden
 Redaktion : 21.10.2026

10 Minuten Lesezeit
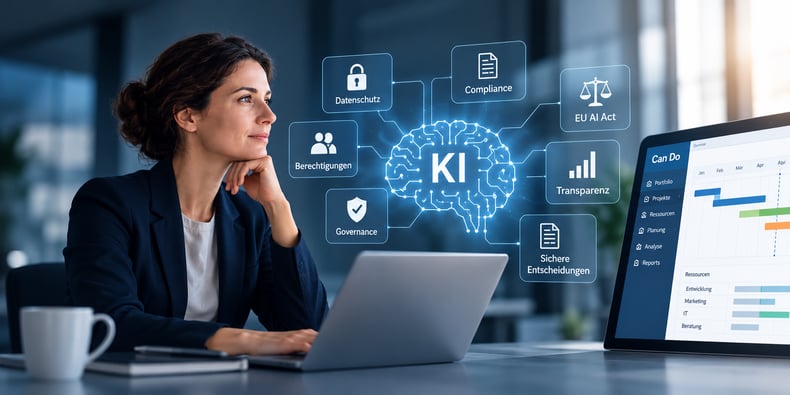
Künstliche Intelligenz macht Projektmanagement effizienter, bringt aber neue Compliance-Risiken mit sich. Wer KI für Projektanalysen, Ressourcenplanung oder Risikofrüherkennung einsetzt, muss Datenschutz, Zugriffsrechte, fachliche Zuverlässigkeit und den EU AI Act berücksichtigen. Besonders kritisch wird es, wenn KI auf vertrauliche Unternehmensdaten zugreift oder Entscheidungen über Mitarbeiter vorbereitet.
Welche Risiken entstehen konkret? Wann wird KI im Projektmanagement zum Datenschutzproblem? Und wie können Unternehmen KI sicher einsetzen, ohne auf ihre Vorteile zu verzichten?
Dieser Beitrag erläutert sieben zentrale Compliance-Risiken und zeigt, wie Unternehmen diese durch geeignete technische und organisatorische Maßnahmen reduzieren können.
KI unterstützt Unternehmen zunehmend bei der Analyse von Projektportfolios, der Kapazitätsplanung und der Identifikation kritischer Entwicklungen. Dabei verarbeitet sie häufig Informationen, die besonders schützenswert sind:
Die Herausforderung liegt nicht allein in der Sicherheit des verwendeten KI-Modells. Entscheidend ist, welche Informationen die KI verarbeiten darf, wie sie daraus Schlussfolgerungen ableitet und welche Entscheidungen sie beeinflusst.
Neben der Datenschutz-Grundverordnung (DSGVO) spielen deshalb auch bestehende IT-Sicherheitsanforderungen und der EU AI Act eine wichtige Rolle.
|
Compliance-Risiko |
Typische Herausforderung |
Gegenmaßnahme |
|
1. Shadow AI |
Unkontrollierte Weitergabe vertraulicher Projektdaten |
Zentral verwaltete KI-Umgebung |
|
2. Personenbezogene Daten |
Profiling und problematische Mitarbeiterbewertungen |
Datenminimierung und Zweckbindung |
|
3. Berechtigungen |
Zugriff auf nicht freigegebene Projekte |
Benutzerbezogene Zugriffskontrolle |
|
4. Fehlinterpretationen |
Falsche Kapazitäts- oder Risikoanalysen |
Verbindliche Fachlogik |
|
5. Auditierbarkeit |
KI-Aussagen sind nicht nachvollziehbar |
Dokumentierte Regeln und Protokollierung |
|
6. KI-Governance |
Fehlende Zuständigkeiten und uneinheitliche Regeln |
Definierte Verantwortlichkeiten |
|
7. EU AI Act |
Falsche Risikoklassifizierung von KI-Anwendungen |
Prüfung des konkreten Einsatzzwecks |
Ein Projektleiter lädt einen vertraulichen Projektplan in einen öffentlichen KI-Assistenten hoch, um Risiken identifizieren zu lassen. Ein Ressourcenmanager überträgt Auslastungsdaten, um Engpässe analysieren zu lassen.
Werden dafür nicht freigegebene KI-Dienste verwendet, entsteht sogenannte Shadow AI: der Einsatz künstlicher Intelligenz außerhalb der vorgesehenen IT- und Governance-Strukturen.
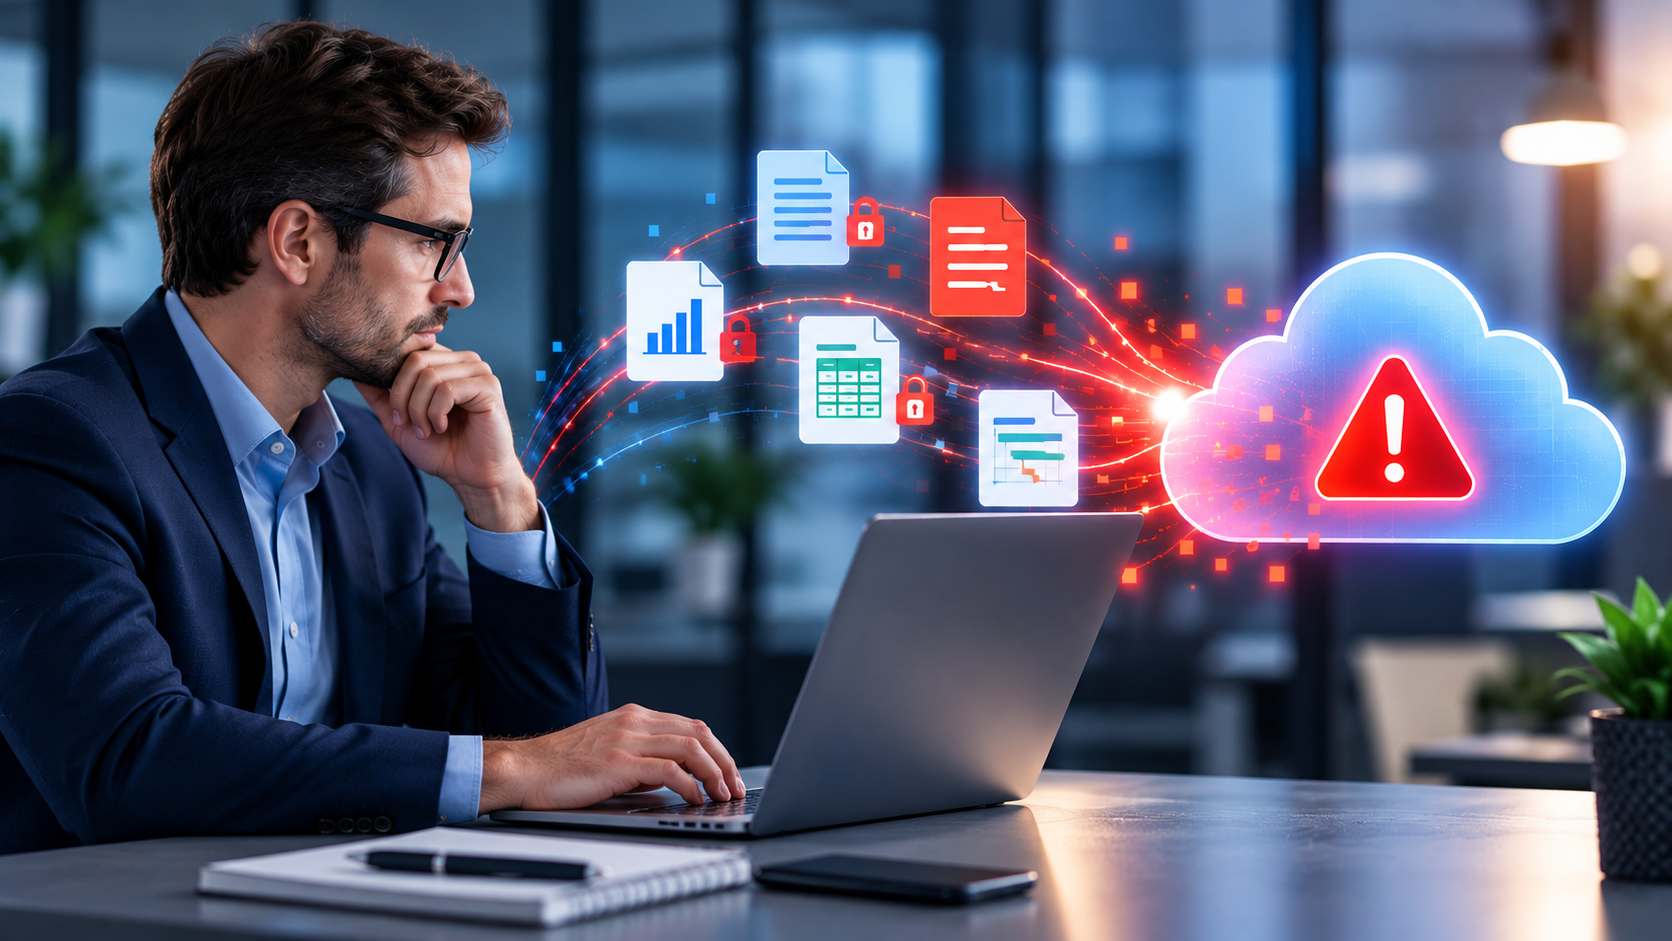
Das Risiko besteht darin, dass vertrauliche Informationen an externe Systeme gelangen, ohne dass ausreichend geklärt ist, wie diese verarbeitet, gespeichert oder gelöscht werden.
Auch ein vom Unternehmen bezahlter persönlicher KI-Zugang beseitigt dieses Problem nicht automatisch. Entscheidend ist, ob das Unternehmen die tatsächliche Nutzung und Datenverarbeitung kontrollieren kann.
Wie lässt sich Shadow AI vermeiden?
Unternehmen sollten zentral verwaltete KI-Lösungen bereitstellen und verbindlich regeln, welche Daten für welche Anwendungen verwendet werden dürfen. Dabei müssen unter anderem Datenresidenz, mögliche Drittlandtransfers, Auftragsverarbeitung und Zugriffsrechte geprüft werden.
Eine zentral administrierte Enterprise-KI reduziert Shadow AI, ersetzt aber nicht die Prüfung einzelner Anwendungsfälle.
Im Projekt- und Ressourcenmanagement werden zahlreiche personenbezogene Informationen verarbeitet. Dazu gehören Arbeitszeiten, Qualifikationen, Projektzuordnungen, Verfügbarkeiten und individuelle Auslastungen. Problematisch wird es, wenn KI daraus neue Aussagen über die Leistungsfähigkeit einzelner Mitarbeiter ableitet.
Ein Beispiel:
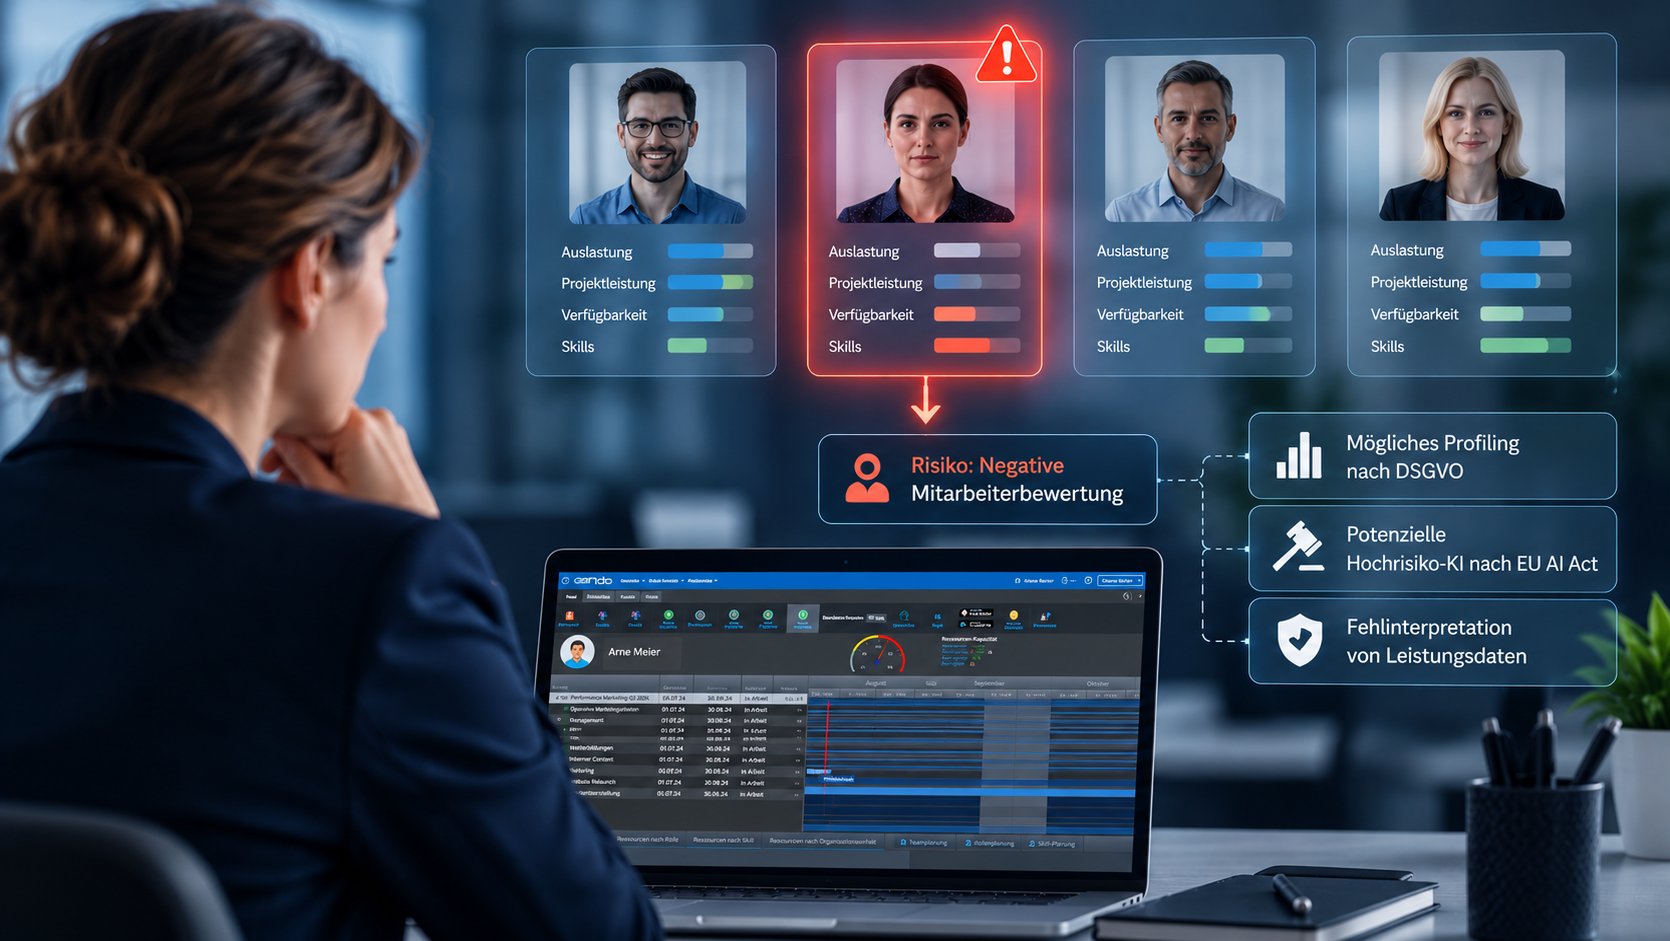
Die Frage „Wie hoch ist die Auslastung eines Mitarbeiters in den kommenden vier Wochen?“ ist eine typische Ressourcenabfrage. Die Frage „Welche Mitarbeiter sind aufgrund ihrer bisherigen Projektleistung am wenigsten effizient?“ hat dagegen eine andere Qualität. Hier könnte die KI historische Projektverläufe, Terminüberschreitungen und Arbeitszeiten miteinander kombinieren und daraus individuelle Leistungsbewertungen erstellen.
Solche Bewertungen können unter die Profiling-Regelungen der DSGVO fallen. Je nach Einsatzzweck kann zusätzlich eine Hochrisiko-Einstufung nach dem EU AI Act relevant werden. Hinzu kommt ein fachliches Problem: Eine hohe Auslastung oder wiederholte Terminüberschreitungen sagen nicht zwangsläufig etwas über die Leistungsfähigkeit eines Mitarbeiters aus. Vielleicht bearbeitet die Person besonders komplexe Aufgaben oder übernimmt regelmäßig bereits kritische Projekte.
Wie können Unternehmen das Risiko reduzieren?
Die wichtigste Maßnahme ist Datenminimierung. Für die Frage, ob eine Abteilung im nächsten Quartal ausreichend Kapazität besitzt, benötigt die KI häufig keine individuellen Mitarbeiterprofile. Aggregierte Kapazitätsinformationen können ausreichen.
Besonders sensible Informationen wie Gesundheitsdaten sollten nur verarbeitet werden, wenn dies erforderlich und rechtlich zulässig ist.
Praxisbeispiel Can Do: Die Projekt- und Ressourcenmanagementsoftware Can Do bildet Projekte, Ressourcen, Kapazitäten und Abhängigkeiten in einem zentralen Simulationsmodell ab. Fachliche Berechnungen können direkt im System erfolgen. Die KI kann relevante Ergebnisse analysieren, ohne dafür grundsätzlich sämtliche personenbezogenen Rohdaten selbst verarbeiten zu müssen.
Ein Projektleiter besitzt Zugriff auf fünf Kundenprojekte. Die angeschlossene KI hat technisch jedoch Zugriff auf das gesamte Projektportfolio. Fragt der Projektleiter nach den kritischsten Projekten, könnte die KI vertrauliche Informationen verwenden, die er selbst nicht einsehen darf.
Dieses Risiko entsteht insbesondere bei KI-Agenten, die über Schnittstellen auf mehrere Unternehmenssysteme zugreifen. Das zentrale Sicherheitsprinzip lautet: Eine KI darf nicht mehr Informationen sehen und keine weitergehenden Aktionen ausführen als der jeweilige Benutzer. Dafür muss die Identität des angemeldeten Anwenders bis zur ursprünglichen Datenquelle berücksichtigt werden. Zudem müssen zwei Berechtigungsarten unterschieden werden:
Ein KI-Agent, der einen Projektstatus lesen darf, sollte nicht automatisch auch Meilensteine verschieben oder Budgets verändern können.
Praxisbeispiel Can Do: Die KI von Can Do arbeitet im Kontext des angemeldeten Anwenders. Sie erhält Zugriff auf diejenigen Informationen und Aktionen, für die dieser Anwender im Projektmanagementsystem berechtigt ist.
Für Unternehmen ist das ein wichtiges Auswahlkriterium: Bestehende Rollen- und Berechtigungskonzepte müssen auch bei KI-Anfragen und agentenbasierten Aktionen wirksam bleiben.
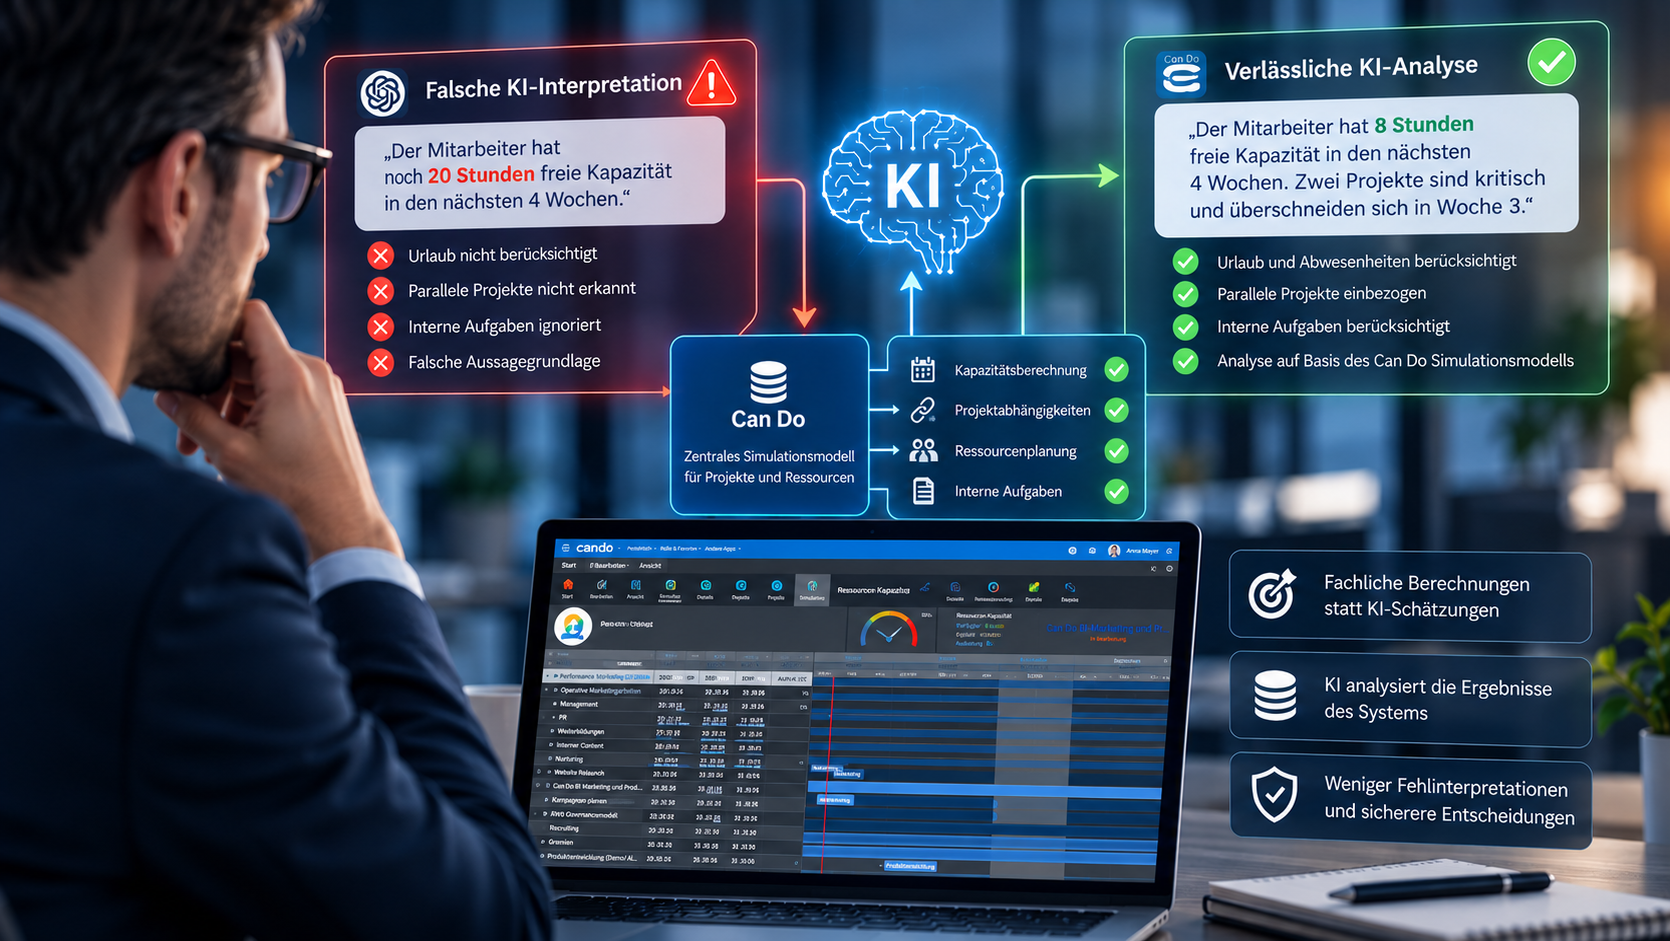
Generative KI kann große Datenmengen analysieren und komplexe Zusammenhänge verständlich erklären. Das bedeutet jedoch nicht, dass sie automatisch die fachliche Logik eines Projektmanagementsystems versteht.
Ein Beispiel aus der Ressourcenplanung: Ein Mitarbeiter arbeitet 40 Stunden pro Woche, hat zwei Urlaubstage, ist in mehreren Projekten eingeplant und übernimmt zusätzliche organisatorische Aufgaben.
Eine KI, die lediglich einzelne Rohdaten erhält, könnte seine verfügbare Projektkapazität falsch berechnen, weil sie parallele Projekte, Prioritäten oder Abhängigkeiten nicht vollständig berücksichtigt. Die daraus entstehende Empfehlung kann sprachlich überzeugend, aber fachlich falsch sein.
Besonders kritisch wird dies, wenn auf ihrer Grundlage Ressourcen verschoben, Projekttermine verändert oder Investitionsentscheidungen getroffen werden.
Wie lässt sich das Risiko reduzieren?
Unternehmen sollten die fachliche Berechnung von der generativen Analyse trennen.
Spezialisierte Projektmanagementsysteme berechnen Kapazitäten, Abhängigkeiten, Aufwände und Risiken anhand definierter Regeln. Die KI nutzt diese Ergebnisse, um Zusammenhänge zu erklären, Muster zu erkennen und Handlungsoptionen aufzuzeigen.
Das Fachsystem berechnet. Die KI analysiert und erklärt.
Can Do verfolgt diesen Ansatz mit einem zentralen Simulationsmodell für Projekte und Ressourcen.
Die KI muss komplexe Kapazitäts- und Projektberechnungen nicht eigenständig aus verstreuten Rohdaten rekonstruieren. Stattdessen kann sie die Ergebnisse des Fachsystems gezielt abfragen und für weiterführende Analysen verwenden.
Das reduziert mögliche Fehlerquellen, auch wenn die Interpretation der Ergebnisse weiterhin überprüft werden muss.
Eine KI meldet, dass ein strategisch wichtiges Projekt seinen Liefertermin wahrscheinlich verfehlen wird. Das Management möchte wissen, warum. Welche Ressourcenengpässe wurden berücksichtigt? Welche Projektdaten wurden verwendet? Welche Regeln liegen der Bewertung zugrunde?
Für eine professionelle Unternehmensanwendung reicht eine überzeugend formulierte Antwort nicht aus. KI-gestützte Projektentscheidungen müssen fachlich überprüfbar sein. Dafür sind drei Ebenen relevant:
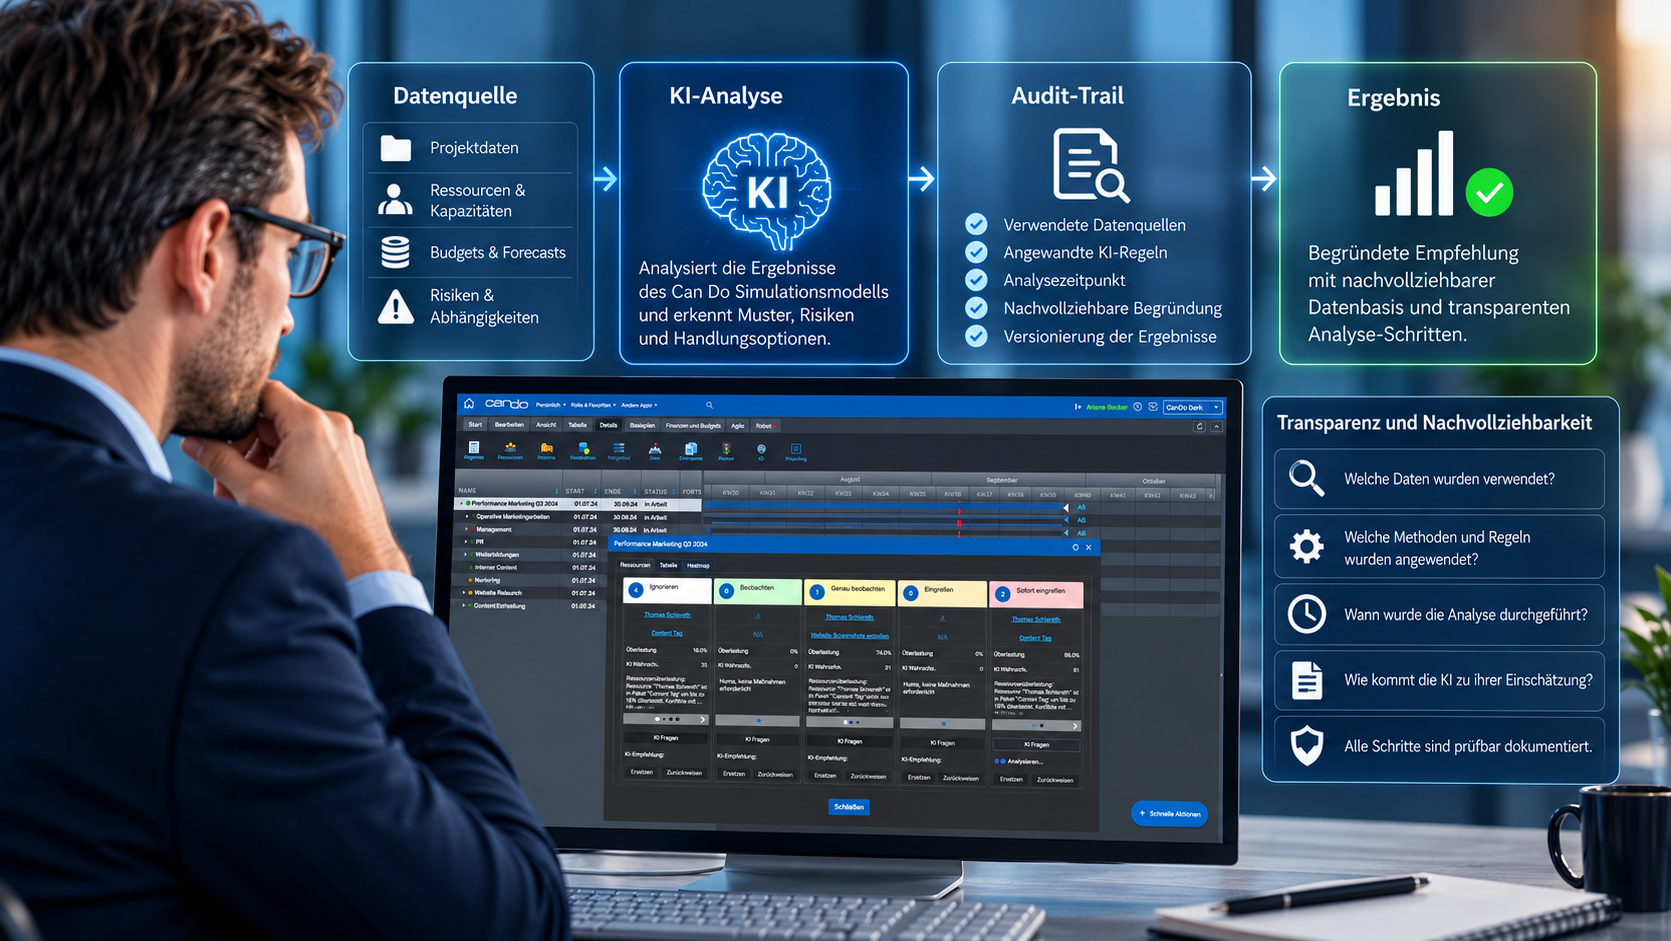
Wichtig ist die Unterscheidung zwischen einer fachlich berechneten Information und einer daraus abgeleiteten KI-Hypothese. Wenn die KI einen Zusammenhang zwischen Ressourcenengpässen und Terminverzögerungen vermutet, sollte diese Hypothese anhand der verfügbaren Projektdaten überprüft werden.
Can Do kann hierfür definierte KI-Skills und Referenzinformationen einsetzen, die vorgeben, welche Funktionen des Projektmanagementsystems für eine Analyse verwendet werden sollen. Die Dokumentation solcher Regeln und Abläufe unterstützt eine kontrollierte KI-Nutzung. Welche Nachweispflichten rechtlich bestehen, hängt vom jeweiligen Anwendungsfall ab.
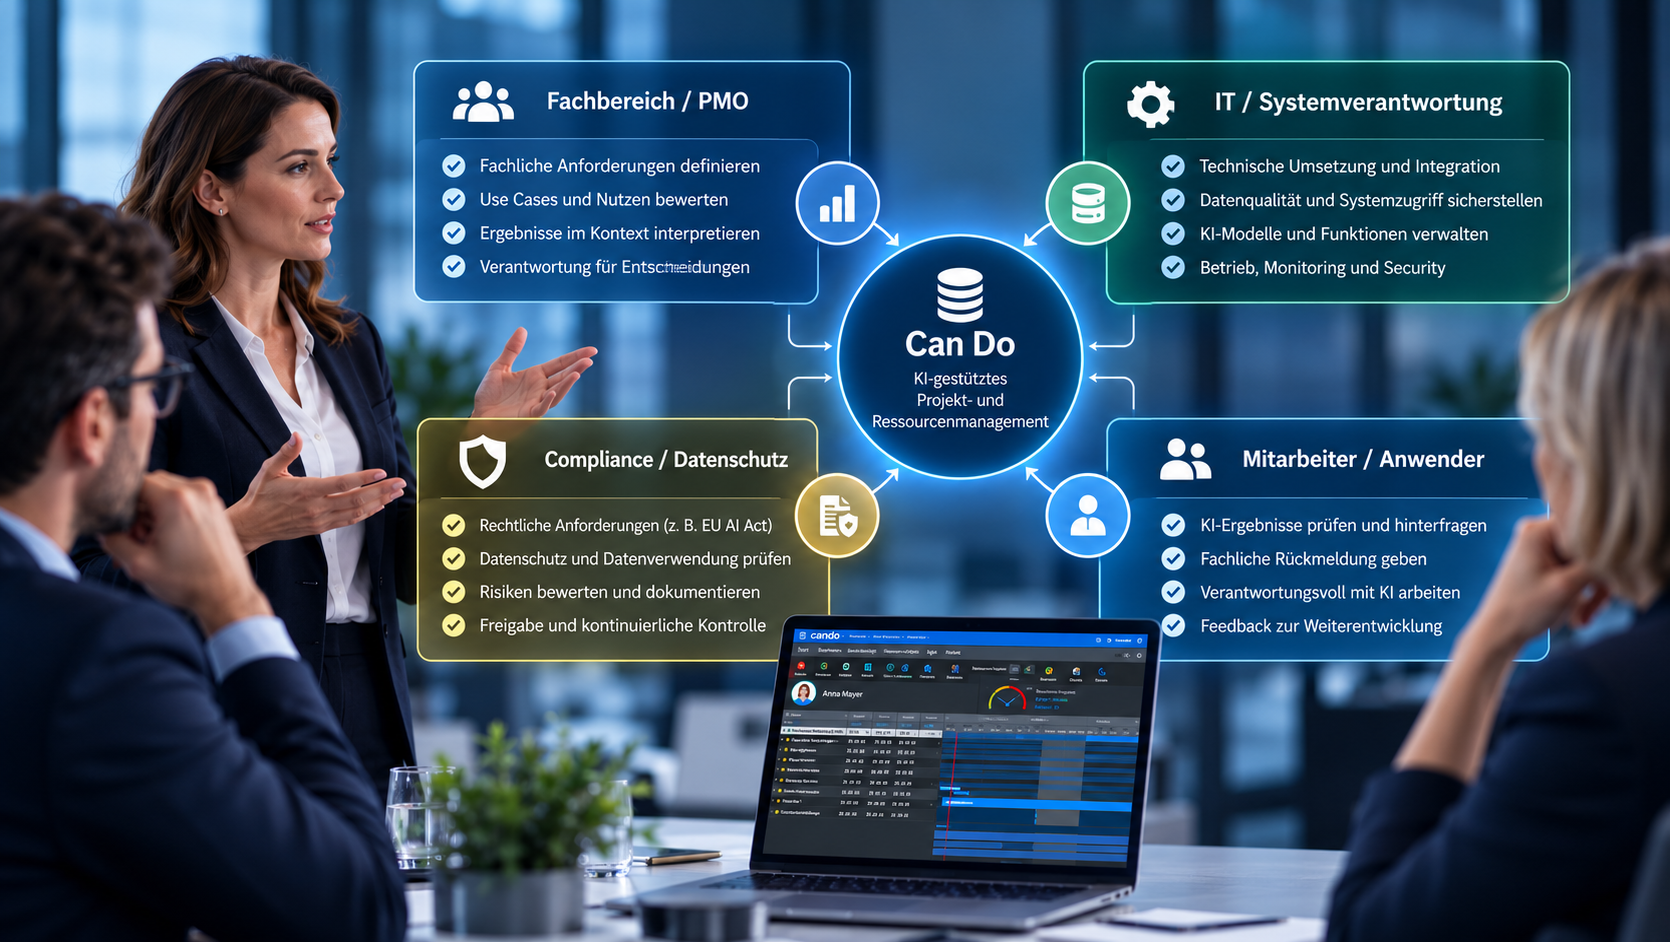
Selbst wenn Datenschutz und Zugriffsrechte korrekt umgesetzt sind, bleibt eine entscheidende Frage: Wer legt fest, nach welchen fachlichen Regeln die KI Projektinformationen bewertet? Unternehmen verwenden unterschiedliche Methoden, um Projektstatus, Risiken oder Ressourcenengpässe zu beurteilen. Eine allgemeine KI kennt diese unternehmensspezifischen Regeln nicht automatisch. Für eine kontrollierte Nutzung sollten deshalb drei Wissensebenen unterschieden werden:
Der Softwarehersteller kann Systemwissen und allgemeine Fachmethodik bereitstellen. Das Unternehmen muss dagegen festlegen, welche eigenen Regeln gelten und wer für deren Pflege verantwortlich ist. Ändern sich beispielsweise Kriterien für die Einstufung kritischer Projekte, müssen auch die entsprechenden KI-Regeln angepasst werden. Für CIOs und PMO-Leiter bedeutet dies, dass KI-Governance nicht allein in der IT angesiedelt sein sollte. Fachbereiche, Datenschutz, Informationssicherheit und Compliance müssen zusammenarbeiten.
Der EU AI Act schafft einen europäischen Rechtsrahmen für den Einsatz künstlicher Intelligenz. Dabei ist entscheidend, dass nicht jede KI-Anwendung im Projektmanagement automatisch als Hochrisiko-KI gilt. Eine KI, die Projekttermine analysiert, Ressourcenengpässe erkennt oder Budgetabweichungen erklärt, fällt nicht allein aufgrund dieser Funktionen in eine Hochrisiko-Kategorie.
Anders kann es aussehen, wenn KI zur Bewertung von Mitarbeitern oder zur Zuweisung von Aufgaben anhand persönlicher Merkmale oder individuellen Verhaltens eingesetzt wird. Anhang III des EU AI Acts nennt ausdrücklich bestimmte KI-Anwendungen im Bereich Beschäftigung und Personalmanagement.
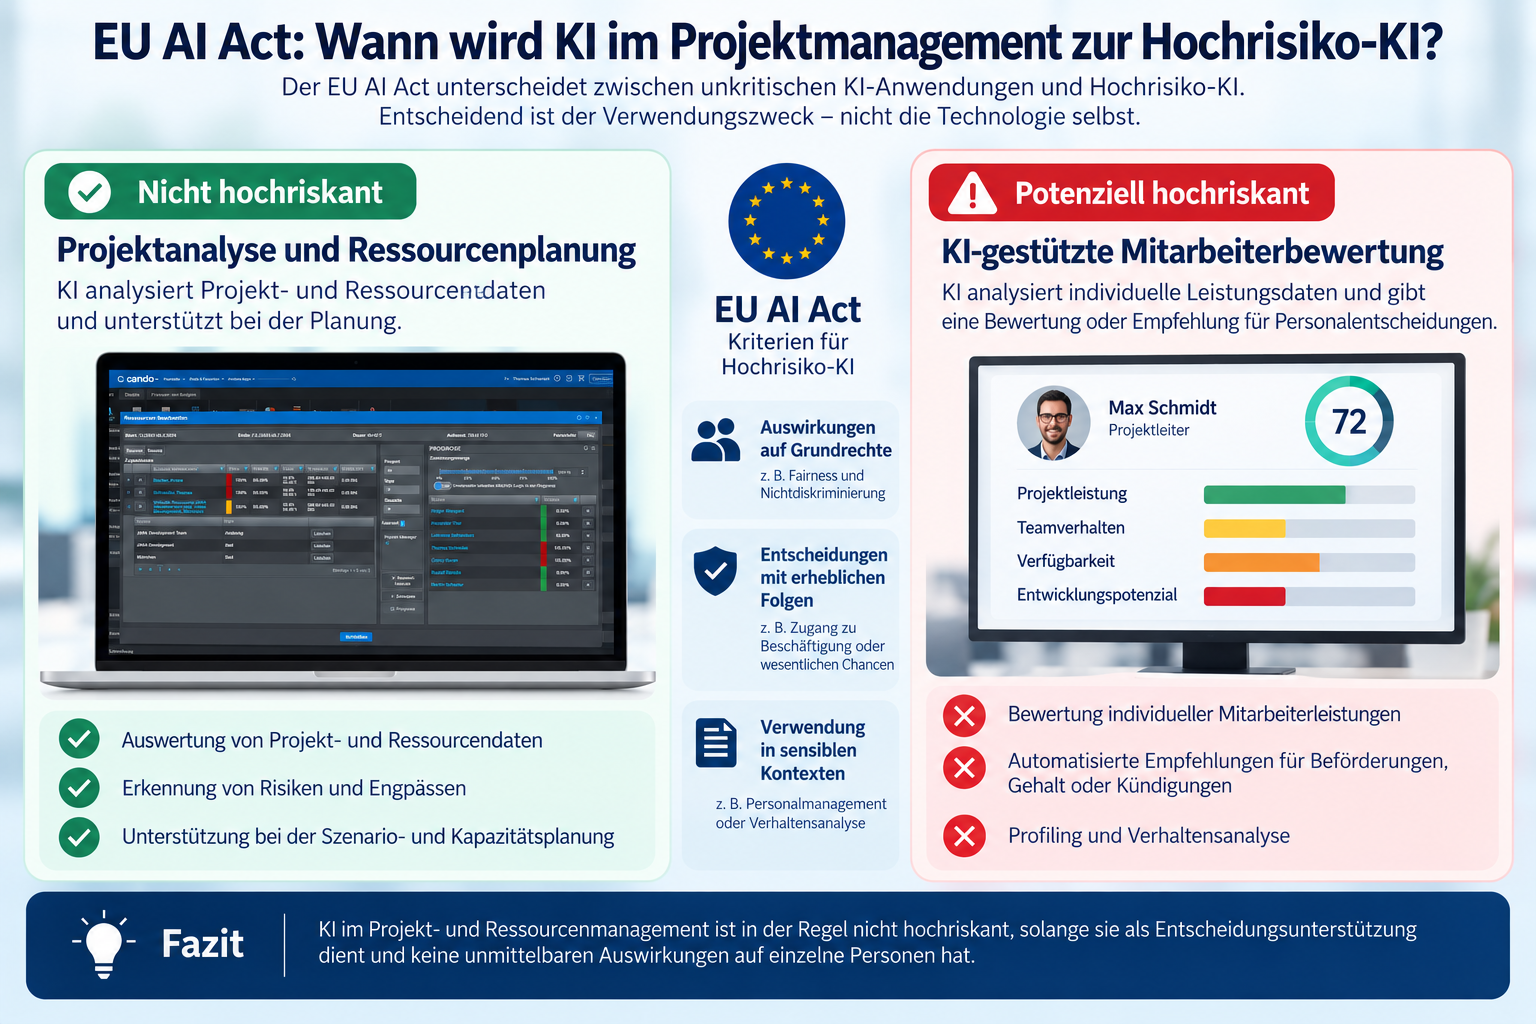
Ein Beispiel verdeutlicht die Abgrenzung:
Fragt ein Projektleiter, welche Mitarbeiter über eine bestimmte technische Qualifikation verfügen und im kommenden Monat verfügbar sind, handelt es sich zunächst um eine fachliche Ressourcenabfrage. Soll die KI dagegen anhand individueller Leistungsprofile entscheiden, welche Mitarbeiter bevorzugt wichtige Projekte erhalten, können Hochrisiko-Anforderungen relevant werden. Dabei kommt es auf den konkreten Einsatzzweck und die gesetzlichen Einstufungskriterien an. Auch eine menschliche Freigabe am Ende eines automatisierten Prozesses schließt eine Hochrisiko-Einstufung nicht automatisch aus.
Für Unternehmen folgt daraus: Jeder KI-Anwendungsfall sollte vor seiner Einführung hinsichtlich Zweck, Datenverarbeitung, Entscheidungswirkung und regulatorischer Anforderungen bewertet werden. Unabhängig von einer möglichen Hochrisiko-Einstufung bleiben weitere Pflichten, insbesondere aus der DSGVO, zu berücksichtigen.
Vor der Einführung einer KI-Projektmanagementsoftware sollten Unternehmen folgende Fragen klären:
Diese Kriterien helfen CIOs, PMO-Leitern und Compliance-Verantwortlichen sowohl bei der Softwareauswahl als auch bei der Bewertung bestehender KI-Anwendungen.
Unternehmen mit hohen Datenschutz- und Compliance-Anforderungen sollten bei der Auswahl einer KI-Projektmanagementsoftware nicht nur auf den Funktionsumfang achten. Mindestens ebenso wichtig ist die zugrunde liegende Architektur.
Eine allgemeine Enterprise-KI kann Unternehmensinformationen aus unterschiedlichen Quellen zusammenführen und analysieren. Sie kennt jedoch nicht automatisch die fachlichen Berechnungsregeln, Projektabhängigkeiten und individuellen Governance-Vorgaben eines Unternehmens. Spezialisierte Projektmanagementsysteme können hier Vorteile bieten, wenn sie Fachlogik, Datenzugriff und KI-Analyse kontrolliert miteinander verbinden.
Can Do kombiniert KI-gestützte Analysen mit einem spezialisierten Projekt- und Ressourcenmanagementsystem. Das zentrale Simulationsmodell bildet fachliche Zusammenhänge zwischen Projekten, Ressourcen, Aufwänden, Zeiträumen und Abhängigkeiten ab. Die KI kann diese Ergebnisse für weiterführende Analysen verwenden. Daraus ergeben sich mehrere Vorteile:
1. Datenminimierung statt pauschalem Rohdatenzugriff
Fachliche Ergebnisse können bereitgestellt werden, ohne sämtliche personenbezogenen Rohdaten an die KI übergeben zu müssen.
2. Benutzerbezogene Berechtigungskontrolle
Die KI arbeitet im Kontext des angemeldeten Anwenders und berücksichtigt dessen Zugriffs- und Aktionsrechte.
3. Verlässliche Fachlogik statt eigenständiger KI-Berechnungen
Kapazitäten, Abhängigkeiten und Projektrisiken werden anhand der definierten Logik des Projektmanagementsystems berechnet.
4. Nachvollziehbare KI-Methodik
Definierte KI-Skills und Referenzinformationen können vorgeben, wie bestimmte Analysen durchgeführt werden sollen.
5. Unternehmensspezifische Governance
Individuelle Regeln und Anforderungen können in die KI-Nutzung eingebunden werden. Diese Architekturprinzipien unterstützen einen kontrollierten KI-Einsatz und können wesentliche Compliance-Risiken reduzieren. Eine automatische DSGVO- oder AI-Act-Konformität ergibt sich daraus jedoch nicht. Unternehmen müssen ihre konkreten Anwendungsfälle und Prozesse weiterhin individuell prüfen.
KI kann Projektmanagement und Ressourcenplanung erheblich verbessern. Sie kann Projektportfolios analysieren, Risiken frühzeitig sichtbar machen und Verantwortliche bei komplexen Entscheidungen unterstützen. Damit Unternehmen diese Vorteile zuverlässig nutzen können, müssen Datenschutz, Zugriffsrechte, fachliche Logik und Governance von Anfang an berücksichtigt werden.
Entscheidend ist nicht allein, welches KI-Modell zum Einsatz kommt. Mindestens ebenso wichtig ist, welche Daten und Funktionen ihm zur Verfügung stehen und wie seine Ergebnisse überprüft werden können. Eine sichere KI im Projektmanagement benötigt deshalb mehr als ein leistungsfähiges Sprachmodell. Sie benötigt kontrollierte Datenzugriffe, verlässliche Fachsysteme und verbindliche Unternehmensregeln.
Can Do verbindet KI-gestützte Analysen mit der fachlichen Logik eines spezialisierten Projekt- und Ressourcenmanagementsystems. So können Unternehmen die Potenziale künstlicher Intelligenz nutzen und gleichzeitig wesentliche Compliance-Risiken gezielt reduzieren.
Ratgeber: 5 Praxisbeispiele für KI im Projektmanagement
Wer tiefer einsteigen möchte, findet im kostenlosen Can Do Ratgeber „So hilft KI im Projektmanagement“ fünf konkrete Anwendungsbeispiele und weitere Hintergrundinformationen.
Der Ratgeber zeigt unter anderem:
Der Fokus liegt dabei auf konkreten Praxisanwendungen und dem produktiven Einsatz von KI in Projekt- und Ressourcenmanagement.
So hilft KI im Projektmanagement - 5 konkrete Praxisbeispiele für KI im Projektmanagement – kompakt und praxisnah erklärt.
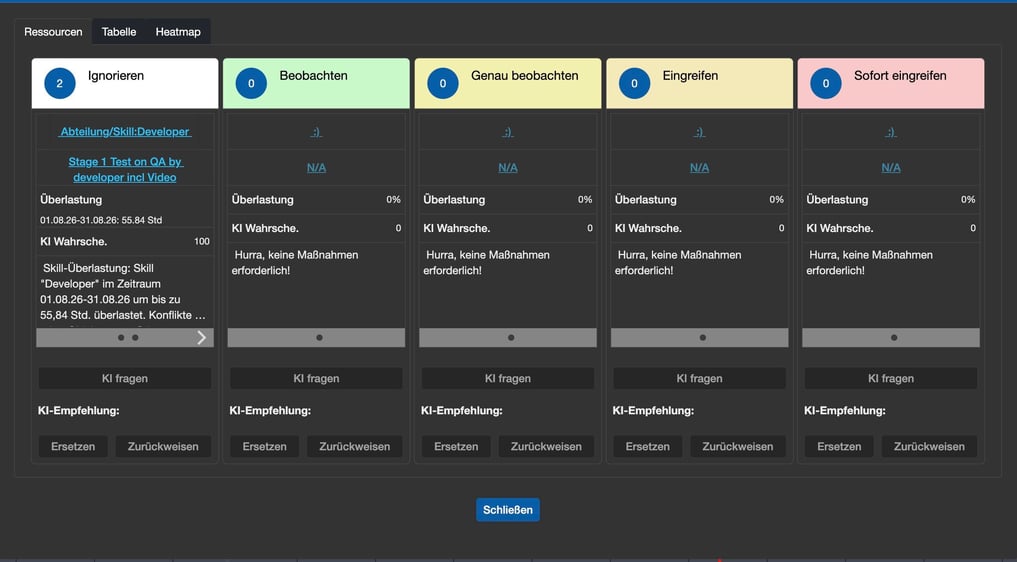
Can Do versteht KI nicht als isoliertes Zusatzfeature.
Die KI ist als integrierte Analyse-, Bewertungs- und Steuerungsschicht für Portfolio-, Projekt- und Ressourcenmanagement konzipiert. So hilft KI im Projektmanagement
Der Fokus liegt dabei insbesondere auf:
|
Der Ansatz unterscheidet sich damit von Lösungen, bei denen KI lediglich als generischer Assistent neben dem eigentlichen Projektmanagement eingesetzt wird.
Sie möchten sehen, wie KI-gestützte Projekt- und Ressourcensteuerung in Ihrer eigenen Projektorganisation aussehen könnte?
In einem kurzen Erstgespräch gleichen wir Ihre Anforderungen und Ihre aktuelle Situation ab und klären, ob Can Do grundsätzlich zu Ihnen passt.
Im nächsten Schritt zeigen wir Ihnen Can Do gezielt anhand Ihrer Anforderungen in einer persönlichen Produktdemo. Genau diese Journey sieht auch der Ratgeber vor: Erstgespräch und anschließend individuelle Demo. So hilft KI im Projektmanagement
Redaktion
Unser Blog bietet fundierte und praxisorientierte Inhalte rund um Projektmanagement, Ressourcenmanagement und den Einsatz von KI in Unternehmen. Unser Ziel ist es, Fachleuten und Entscheidungsträger:innen Werkzeuge, Strategien und Inspirationen an die Hand zu geben, um ihre Projekte und Ressourcen effizienter und erfolgreicher zu steuern.
